Sinds NIS2 in België van kracht is, zijn veel overheidsentiteiten 'belangrijke' of 'essentiële' entiteiten, met registratieplicht bij het Centrum voor Cybersecurity België, meldplicht bij incidenten en een verplichte conformiteitsbeoordeling op basis van CyberFundamentals. De praktische vraag voor een bestuur zonder groot IT-team is: hoe tonen we bij een audit aan dat toegang, logging, back-up en gegevensbescherming geregeld zijn? In deze gids loopt An, verantwoordelijke van een klein bestuur, door de plaatsen in Canvos waar die maatregelen staan en waar het bewijs vandaan komt.
Stap voor stapIn zeven stappen
1. De compliance-score als startpunt 2. Toegangsbeheer: tweestapsverificatie 3. Detectie: het loginlogboek 4. Herstel: versleutelde back-ups 5. Rapportering: bewijsketen naar uw SIEM 6. Mobiel beleid 7. Bewaren volgens de archiefwet
De compliance-score als startpunt
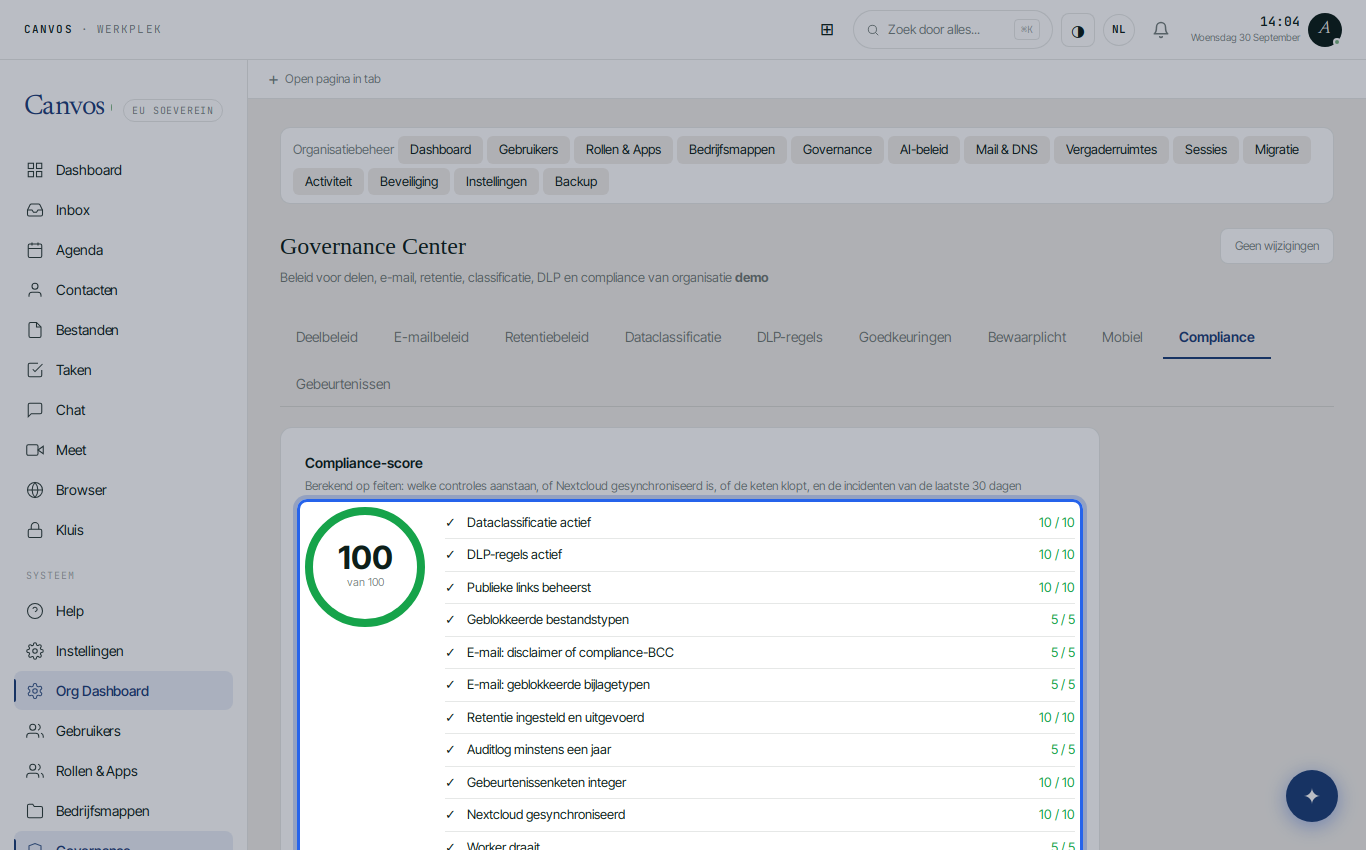
Open het Governance Center, tab Compliance. De score wordt op feiten berekend, controle per controle: dataclassificatie actief, DLP-regels, publieke links beheerst, geblokkeerde bestandstypen, e-mailbeleid, retentie uitgevoerd, auditlog minstens een jaar, keten integer, synchronisatie en worker gezond, alerts ingesteld, mobiele schermbeveiliging. Elke controle toont wat ontbreekt. Dit is uw interne nulmeting voor CyFun.
Toegangsbeheer: tweestapsverificatie
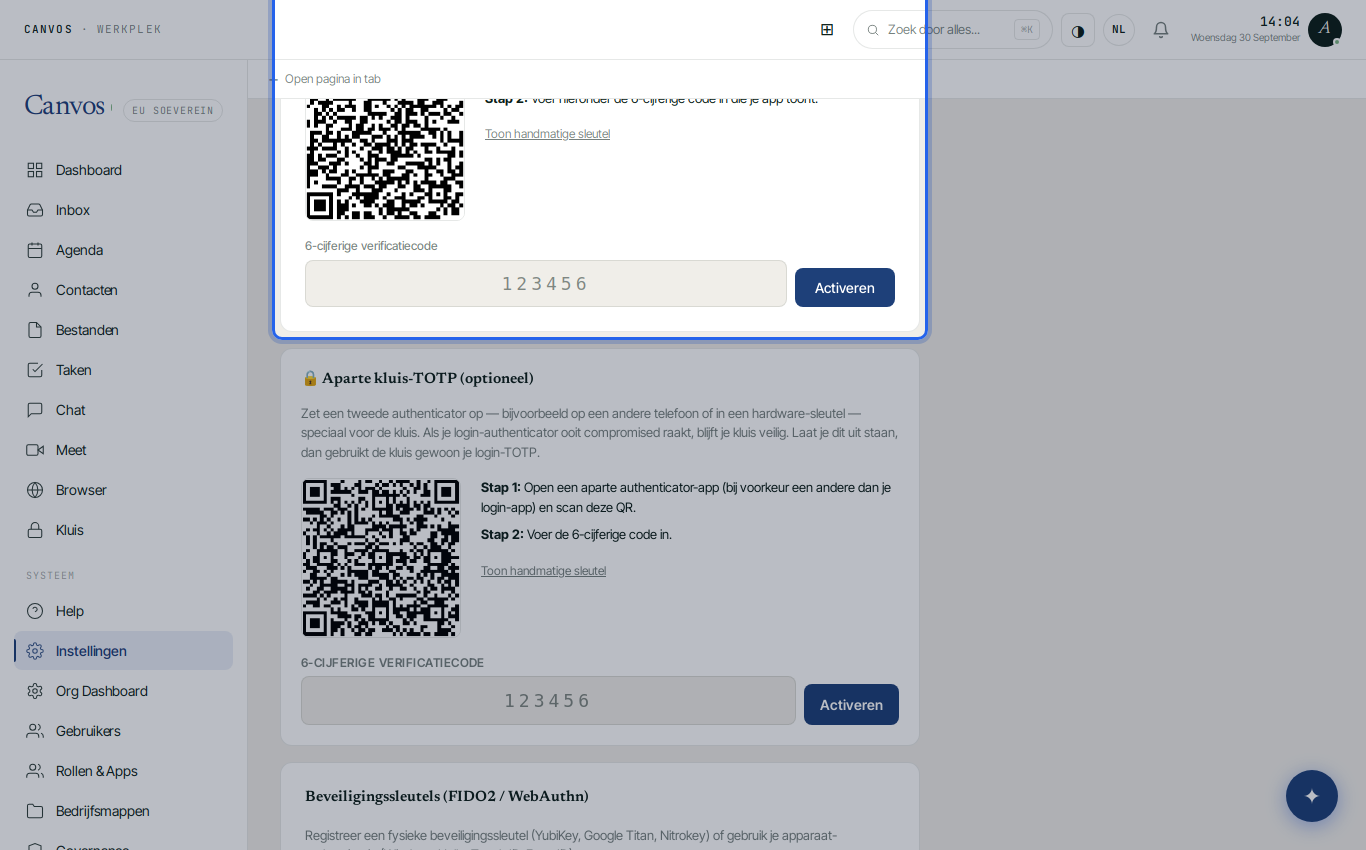
CyberFundamentals vraagt sterke authenticatie voor toegang tot systemen. In Canvos activeert elke gebruiker onder Instellingen, tab 2FA, een authenticator-app of een hardwaresleutel (FIDO2). Het geheim blijft op uw eigen server; er is geen externe identiteitsdienst nodig. Zie de gids over tweestapsverificatie voor de stappen.
Detectie: het loginlogboek
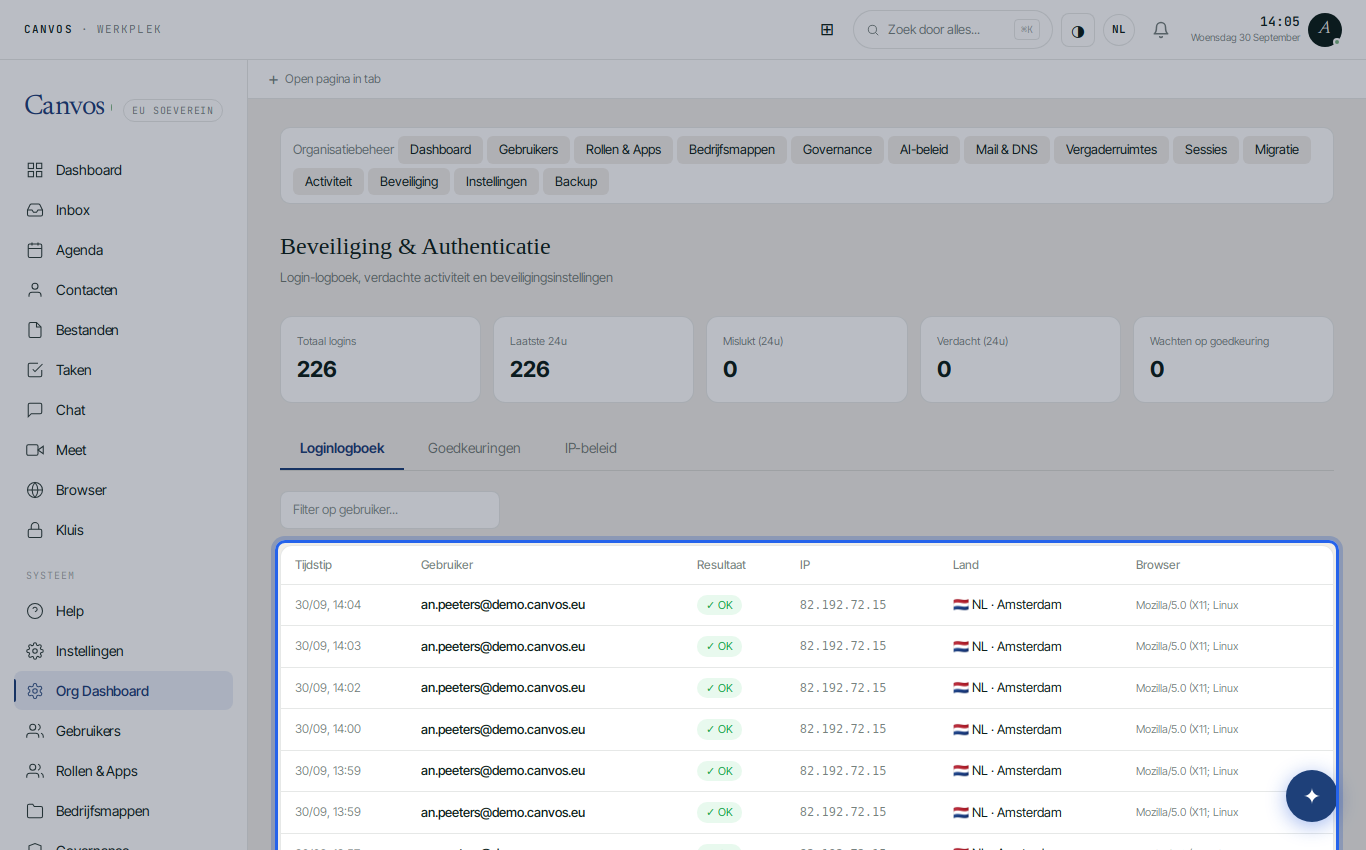
Onder Beveiliging staat elke aanmelding met gebruiker, IP-adres, land, browser en resultaat. Herhaalde mislukte pogingen leiden tot een tijdelijke blokkering; een login uit een onverwacht land wordt als verdacht gemarkeerd en kan om goedkeuring vragen. Dit is de logging en monitoring die NIS2 onder 'incidentafhandeling' verwacht, zonder aparte tool.
Herstel: versleutelde back-ups
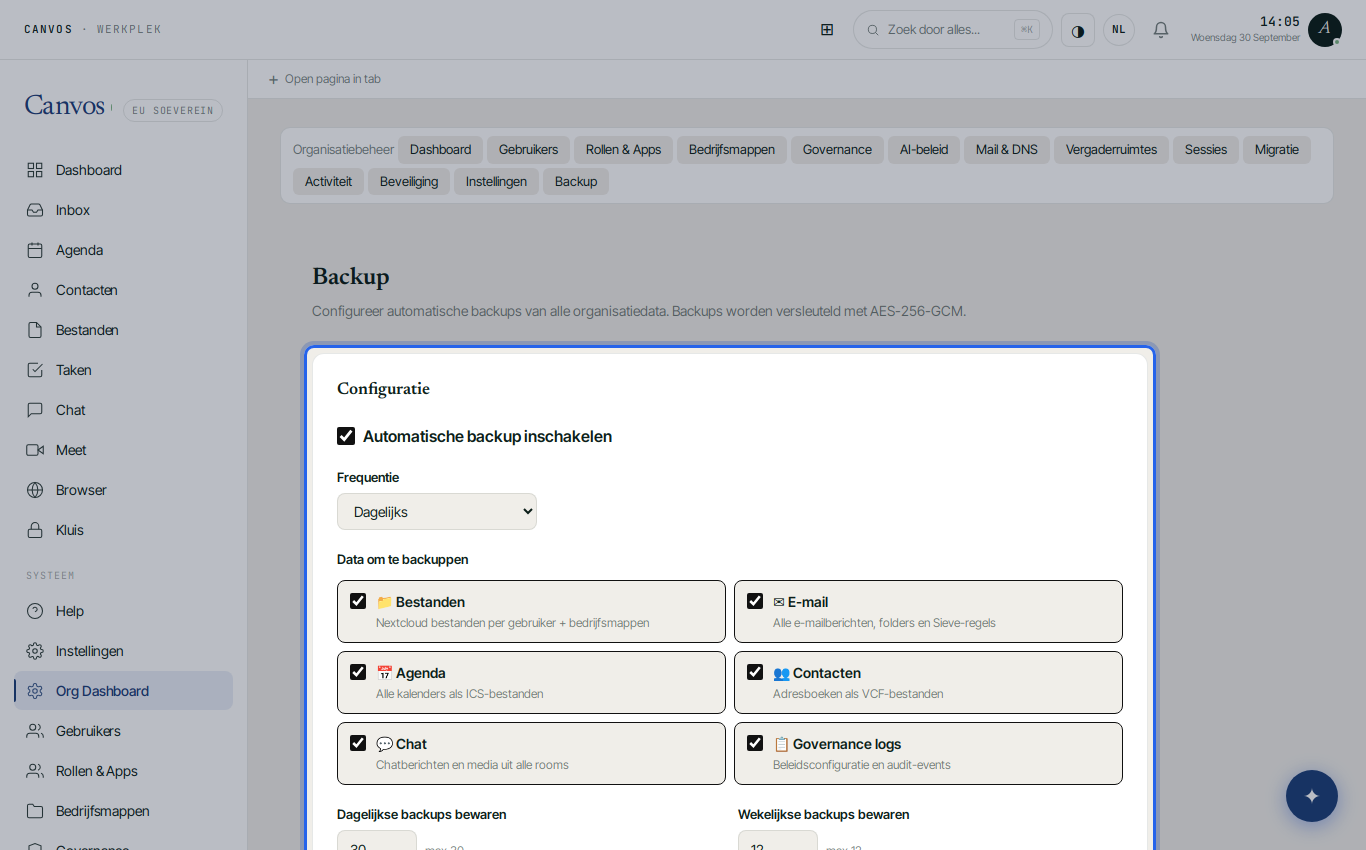
Onder Backup zet u dagelijkse, met AES-256 versleutelde back-ups aan van bestanden, e-mail, agenda's, contacten, chat en de governance-logs, met bewaartermijnen voor dagelijkse en wekelijkse kopieën. De sleutel kent alleen u. Herstel doet u zelf, zonder leverancier: dat is de bedrijfscontinuïteit die het kader vraagt, en die u ook moet kunnen testen.
Rapportering: bewijsketen naar uw SIEM
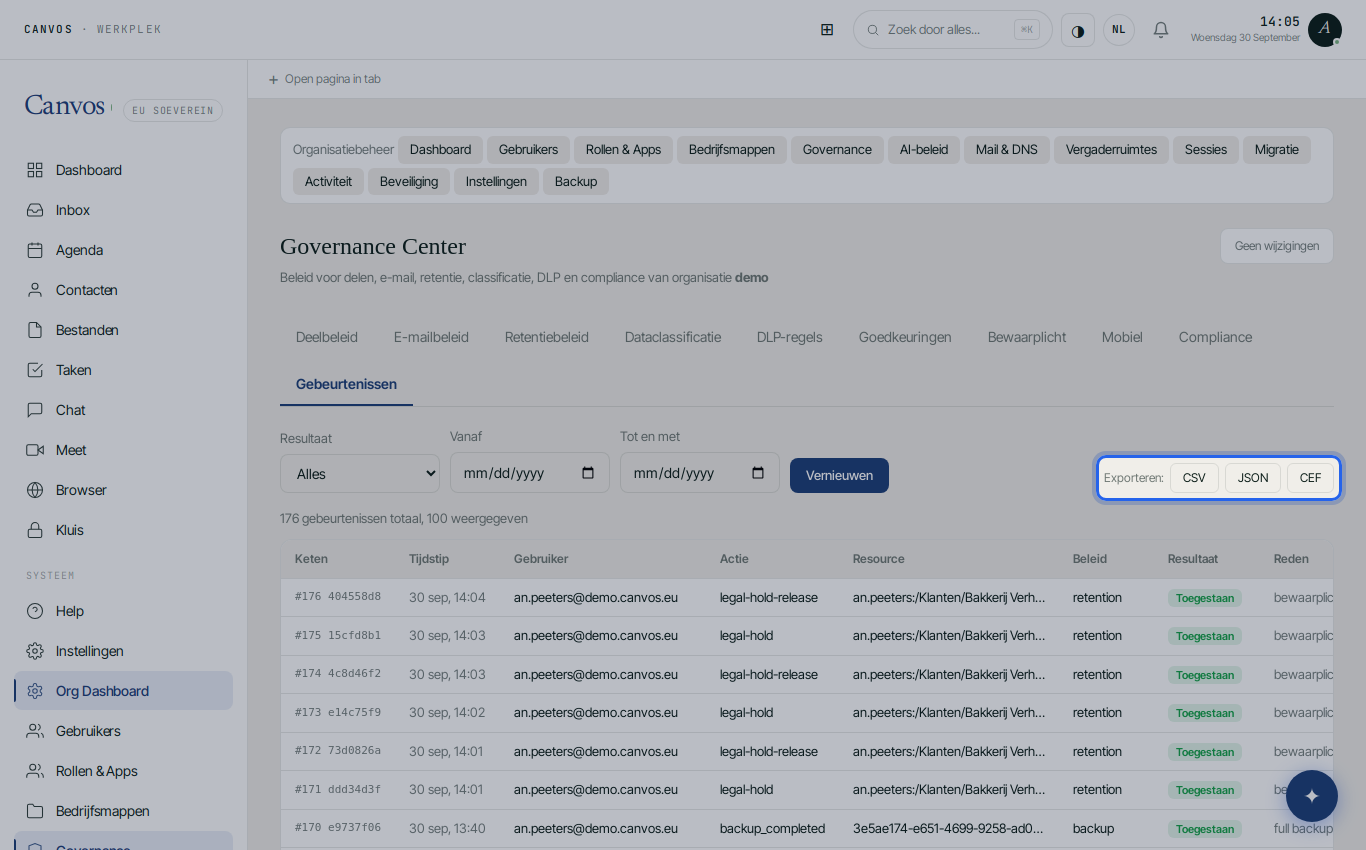
Onder Gebeurtenissen staat elke beleidshandeling, aan elkaar gehasht en dagelijks verankerd. Exporteer als CEF voor uw SIEM of dat van uw intercommunale, of als CSV en JSON voor de auditor of het CCB. Bij een incident reconstrueert u in minuten wie wat deed, wat NIS2 binnen 24 uur voor de vroegtijdige waarschuwing en binnen 72 uur voor de melding verwacht.
Mobiel beleid
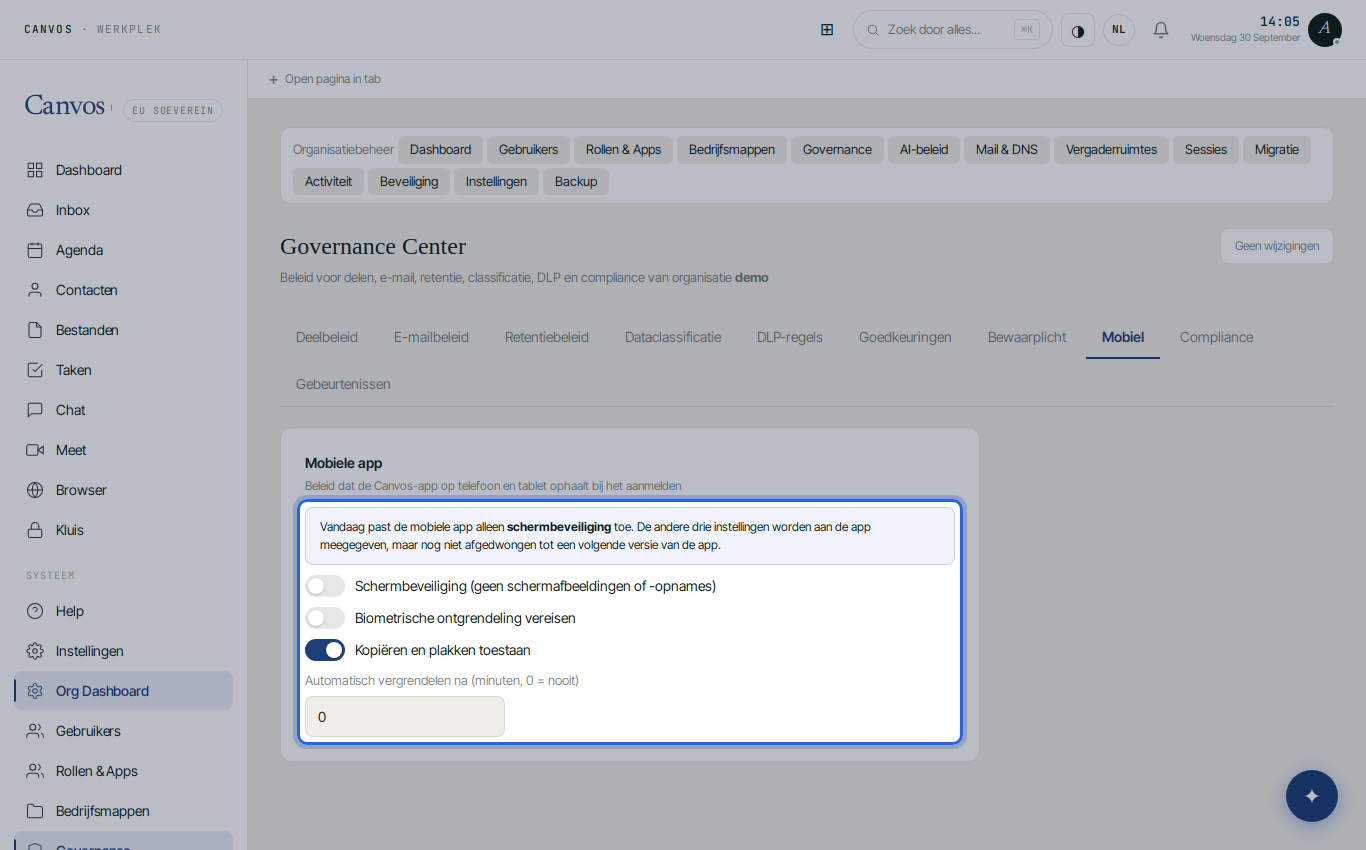
Onder Mobiel legt u vast wat de Canvos-app op telefoons en tablets van medewerkers doet. Vandaag wordt schermbeveiliging afgedwongen: geen schermafbeeldingen of -opnames van uw data. Biometrische ontgrendeling, beperking van kopiëren en plakken en automatisch vergrendelen worden al aan de app meegegeven en worden in een volgende versie van de app afgedwongen. Het beleid wordt opgehaald bij het aanmelden en geldt ook op privétoestellen.
Bewaren volgens de archiefwet
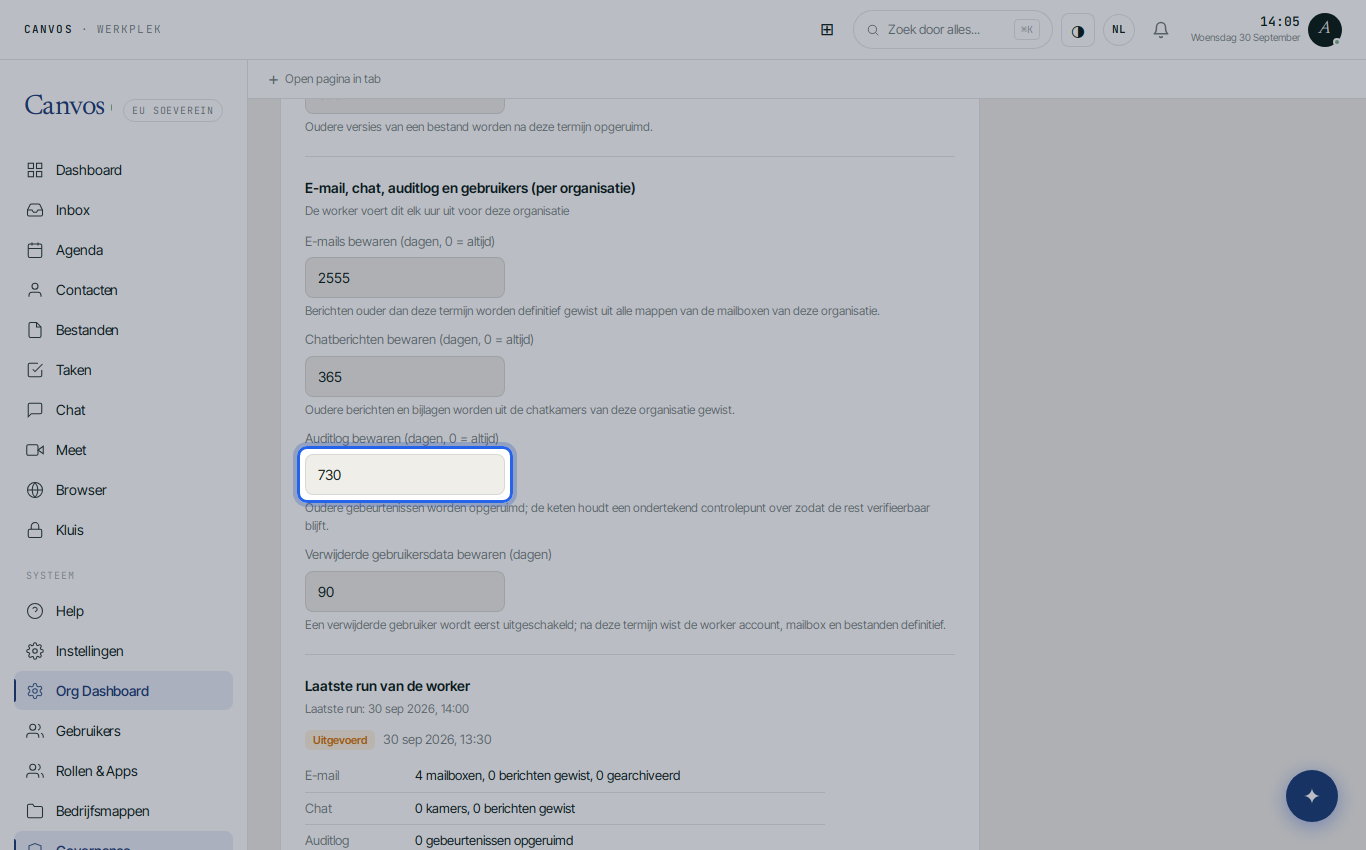
Onder Retentiebeleid stelt u in hoe lang e-mail, prullenbak, versies en het auditlog bewaard blijven. Voor overheden gelden het Archiefdecreet en de selectielijsten; het auditlog bewaart u minstens een jaar, liever twee, zodat een incident van vorig jaar nog te reconstrueren is. Retentie wordt automatisch uitgevoerd en zelf ook gelogd.
FAQVeelgestelde vragen
Vervangt Canvos een CyberFundamentals-certificering?
Nee. CyFun Basic, Important en Essential zijn kaders met een zelfbeoordeling of verificatie door een geaccrediteerde instantie. Canvos dekt een groot deel van de technische maatregelen voor uw kantooromgeving en levert het bewijs; beleid, bewustmaking en de rest van uw IT-landschap blijven uw verantwoordelijkheid.
Hoe helpt dit bij de meldplicht van 24 en 72 uur?
De bewijsketen en het loginlogboek geven u binnen minuten de feiten: welke accounts, welke bestanden, welke acties. Dat is precies wat u nodig hebt voor de vroegtijdige waarschuwing binnen 24 uur en de incidentmelding binnen 72 uur bij het CCB.
Kan onze intercommunale of IT-partner de logs centraal verzamelen?
Ja. De CEF-export sluit aan op gangbare SIEM-oplossingen. Alerts in realtime en het maandrapport gaan naar de adressen die u instelt, ook buiten uw organisatie.
Waar staat de data?
Op infrastructuur in Europa, beheerd door Canvos vanuit België, zonder Amerikaanse moedermaatschappij. Er is geen route waarlangs een buitenlandse overheid via de CLOUD Act toegang kan afdwingen.
Is dit ook geschikt voor een klein OCMW of een school?
Ja. De maatregelen staan standaard aan en vragen geen eigen servers of security-specialist. De gids voor KMO's zonder IT-afdeling toont dezelfde werkplek vanuit dat perspectief.